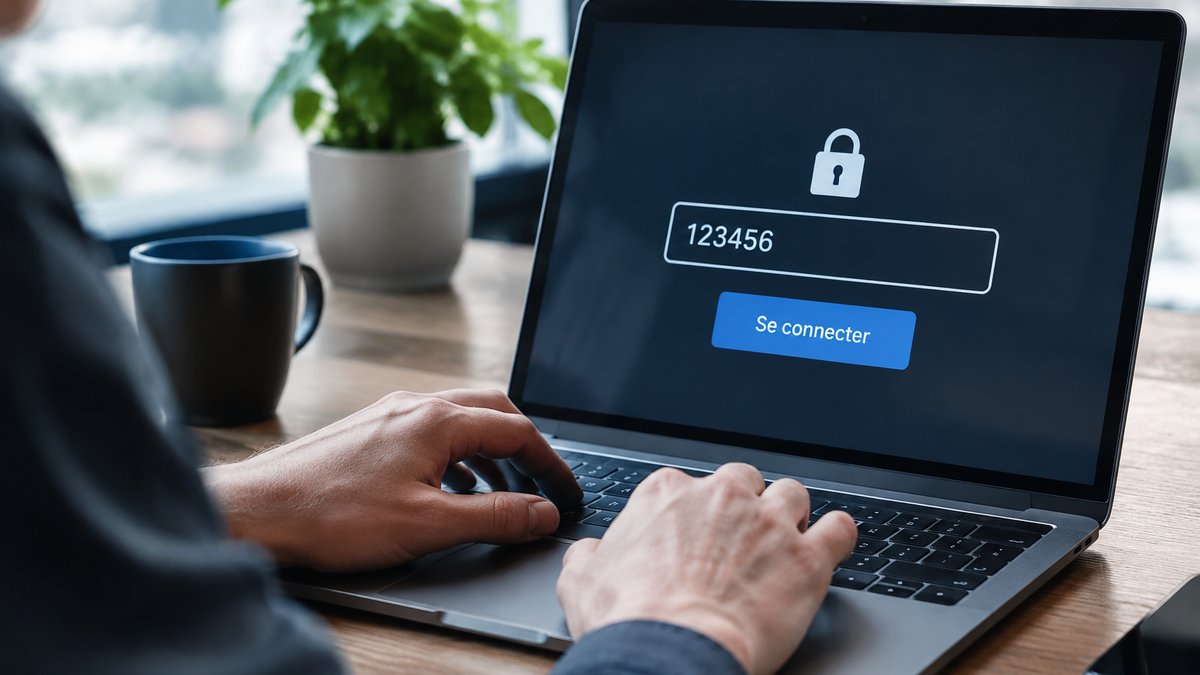
En 2026, le monde numérique continue de révéler les surprenantes lacunes en matière de sécurité des utilisateurs. Le rapport annuel de Nordpass souligne que « 123456 » demeure un mot de passe couramment utilisé, malgré les risques évidents associés à sa simplicité. Cette situation pose d’importantes questions sur la responsabilité partagée entre les utilisateurs finaux et les développeurs de systèmes informatiques.
L’essentiel à retenir
- Le mot de passe « 123456 » a été l’un des plus utilisés dans le monde sur sept des huit dernières années, d’après le rapport de Nordpass.
- Les systèmes informatiques continuent d’autoriser ce type de mots de passe simples, entraînant des failles de sécurité significatives.
- La transition vers des méthodes d’authentification plus sécurisées, telles que la biométrie ou l’authentification multifacteur, est en débat.
Imaginez que vous êtes sur le point de créer un nouveau compte en ligne. Vous hésitez, puis choisissez finalement le mot de passe « 123456 » par commodité. Ce choix, pourtant risqué, est partagé par des millions de personnes à travers le monde. La facilité l’emporte souvent sur la sécurité, mais à quel prix ?
Les statistiques alarmantes de 2026 sur les mots de passe
Selon le rapport publié par Nordpass en novembre 2026, « 123456 » a dominé les classements mondiaux des mots de passe les plus utilisés, et ce, pour la septième fois en huit ans. Ce constat est préoccupant dans un contexte où la sécurité numérique est plus cruciale que jamais.
Les analyses menées par Nordpass s’appuient sur des téraoctets de données provenant de fuites publiques et de dépôts sur le dark web. Ces données couvrent plus de 40 pays, illustrant une tendance mondiale persistante.
La vulnérabilité des systèmes informatiques
Il est inquiétant de constater que de nombreux systèmes informatiques continuent de permettre l’utilisation de mots de passe aussi simples que « 123456 ». Cette permissivité est souvent due à l’absence de politiques de sécurité strictes et à la configuration par défaut des appareils connectés.
Un cas emblématique a été celui de la société danoise Pays ApS, où des pirates ont exploité ce mot de passe pour accéder à des données sensibles. Cet incident met en lumière la nécessité de renforcer les mesures de sécurité, telles que l’authentification multifacteur, pour éviter de telles intrusions.
L’impact des pratiques des utilisateurs sur la sécurité
La responsabilité des utilisateurs dans la sécurité de leurs comptes est également mise en question. Malgré la disponibilité d’outils comme Keepass, qui simplifient la gestion des mots de passe, beaucoup continuent d’opter pour des options faciles à mémoriser mais peu sécurisées.
Les experts estiment que le mot de passe traditionnel est devenu obsolète et qu’une transition vers des méthodes d’authentification plus robustes est nécessaire. Cependant, cette transition doit se faire en équilibrant sécurité et souveraineté numérique.
Les nouvelles tendances : vers une authenticité renforcée
Divers acteurs de l’industrie explorent des alternatives aux mots de passe traditionnels. La biométrie et l’authentification multifacteur gagnent du terrain, promettant une sécurité accrue. Cependant, la dépendance vis-à-vis des géants du numérique pour ces technologies suscite des préoccupations quant à la souveraineté des données.
L’avenir de l’authentification dans le secteur technologique
Alors que les mots de passe continuent de poser des défis, le secteur technologique se tourne vers des solutions plus innovantes. L’authentification sans mot de passe, soutenue par des technologies comme le passkey de FIDO, commence à émerger comme une alternative crédible et sécurisée.
Parallèlement, la question de la souveraineté numérique devient de plus en plus pressante. Les pays cherchent à conserver le contrôle sur leurs données, ce qui signifie que les solutions d’authentification doivent être pensées en tenant compte de ces impératifs.
FAQ
Pourquoi « 123456 » reste-t-il un choix populaire malgré les risques ?
La simplicité et la facilité de mémorisation de « 123456 » en font un choix attrayant pour de nombreux utilisateurs, malgré les avertissements répétés sur les risques de sécurité associés.
Les systèmes informatiques devraient-ils empêcher l’utilisation de mots de passe simples ?
Oui, les systèmes bien conçus devraient inclure des mécanismes pour bloquer l’utilisation de mots de passe connus pour leur faiblesse, contribuant ainsi à améliorer la sécurité globale.
Quelles alternatives aux mots de passe traditionnels sont envisagées ?
Les alternatives incluent l’authentification biométrique, les clés d’accès et l’authentification multifacteur, offrant des niveaux de sécurité plus élevés.
Comment les utilisateurs peuvent-ils améliorer la sécurité de leurs comptes ?
Les utilisateurs peuvent améliorer leur sécurité en utilisant des gestionnaires de mots de passe pour générer et stocker des mots de passe complexes, et en activant l’authentification multifacteur lorsqu’elle est disponible.